Bild KI generiert
THINKaDO LÖSUNGSPRODUKT | INFORMATIONSSICHERHEIT, COMPLIANCE & GOVERNANCE
secure360
Informationssicherheit steuern.
Compliance nachweisen. Risiken beherrschen.
secure360 verbindet Informationssicherheit, Compliance und Governance zu einem integrierten, steuerbaren Managementsystem – von der Standortbestimmung über die Umsetzung bis zum dauerhaften Betrieb.
Für Geschäftsleitung, IT-Leitung, CISO, ISB, Compliance und Governance.
Bilder KI-generiert
INFORMATIONSSICHERHEIT HEUTE
Einzelne Maßnahmen
schaffen noch keine
steuerbare Sicherheit.
Cyberrisiken, regulatorische Anforderungen
und komplexe IT-/OT-Landschaften
erhöhen den Handlungsdruck.
01
RISIKEN BLEIBEN UNSICHTBAR
Schutzbedarf, Abhängigkeiten und Handlungsbedarf werden getrennt betrachtet.
02
VERANTWORTUNG BLEIBT FRAGMENTIERT
Entscheidungen und Risikoakzeptanz sind nicht eindeutig geregelt.
03
NACHWEISE ERZEUGEN AUFWAND
Dokumentationen entstehen erst vor Audits oder Kundenanfragen.
04
MASSNAHMEN BLEIBEN UNVERBUNDEN
Technische, organisatorische und prozessuale Kontrollen greifen nicht ineinander.
Informationssicherheit wird erst dann zur Managementfähigkeit, wenn Risiken, Verantwortung, Maßnahmen und Nachweise gemeinsam gesteuert werden.
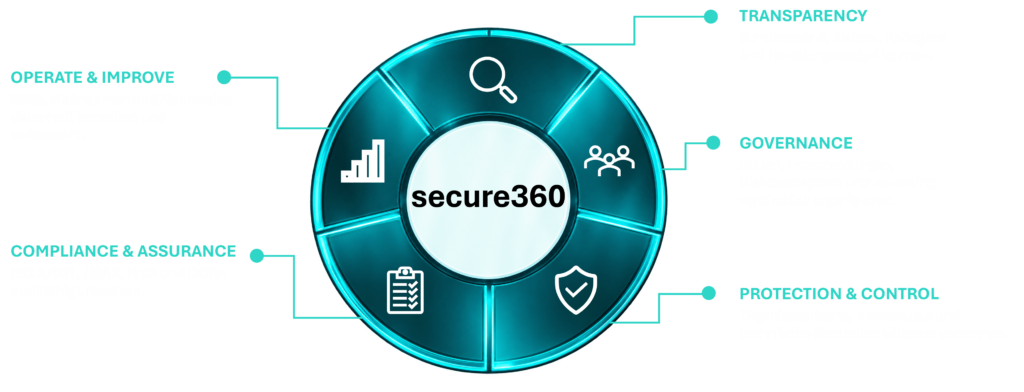
DAS SECURE360-SYSTEM
Informationssicherheit als integriertes Steuerungssystem.
Fünf miteinander verbundene Handlungsfelder schaffen Transparenz, klare Entscheidungen und dauerhaft wirksame Sicherheitsstrukturen.
WANN SECURE360 SINNVOLL IST
Wenn Sicherheit zur unternehmerischen Aufgabe wird.
- Kunden verlangen TISAX- oder ISO-27001-Nachweise.
- NIS2- oder DORA-Anforderungen müssen umgesetzt werden.
- Rollen zwischen Management, IT und Fachbereichen sind unklar.
- Audits verursachen hohen Abstimmungs- und Nachweisaufwand.
- Interne Ressourcen für ISMS-, CISO- oder ISB-Aufgaben fehlen.
PASSGENAU UND SKALIERBAR
Von der
Standortbestimmung
bis zum
dauerhaften Betrieb.
secure360 ermöglicht einen klaren Einstieg und wächst mit Ihrem Bedarf: zunächst Transparenz über Risiken und Compliance-Lücken schaffen, anschließend ein steuerbares Informationssicherheitssystem aufbauen und dieses schließlich dauerhaft betreiben und kontinuierlich verbessern.
EMPFOHLENER EINSTIEG
BASIC
VERSTEHEN
Klarheit schaffen.
secure360 BASIC liefert eine belastbare Standortbestimmung und zeigt, wo die größten Sicherheits-, Governance- und Compliance-Lücken liegen.
- Security- und Compliance-Assessment
- Klärung von Scope und Zielsetzung
- Reifegrad- und GAP-Analyse
- priorisierte Risikobetrachtung
- Interviews und Dokumentensichtung
- Bewertung vorhandener Richtlinien, Prozesse und Nachweise
- Managementbericht
- konkrete Maßnahmen- und Umsetzungsroadmap
Ihr Ergebnis
Eine belastbare Entscheidungsgrundlage mit klaren Prioritäten und einem realistischen nächsten Vorgehen.
STRUKTUR & UMSETZUNG
ADVANCED
AUFBAUEN
Steuerbarkeit etablieren.
secure360 ADVANCED entwickelt aus den Ergebnissen der Standortbestimmung eine tragfähige Governance-, Sicherheits- und Compliance-Struktur und begleitet die wirksame Umsetzung.
Ihr Ergebnis
Ein steuerbares und auditfähiges Informationssicherheitssystem, das organisatorisch verankert und im operativen Alltag nutzbar ist.
- Governance- und Rollenmodell
- Informationssicherheitsstrategie
- ISMS- und Risikomanagementprozesse
- Sicherheitsrichtlinien und Kernprozesse
- Kontroll- und Nachweissystem
- Identitäts- und Berechtigungsmanagement
- priorisierte Maßnahmenumsetzung
- Awareness und Management-Workshops
- Audit-Readiness
- Steuerungs- und Reportingstruktur
ERPROBUNG & BETRIEB
PREMIUM
BETREIBEN
Sicherheit dauerhaft verstetigen.
secure360 PREMIUM unterstützt Ihre Organisation beim dauerhaften Betrieb und bei der kontinuierlichen Verbesserung der Informationssicherheit.
Ihr Ergebnis
Informationssicherheit wird zu einer dauerhaft betriebenen, wirksamen und nachweisbaren Managementfunktion.
- laufende ISMS-Unterstützung
- CISO-/ISB-Unterstützung
- regelmäßige Risikobewertungen
- Risiko- und Maßnahmensteuerung
- Kontroll- und Nachweismonitoring
- Managementreporting
- Vorbereitung und Begleitung von Audits
- Zertifizierungs- und Prüfungsbegleitung
- Pflege von Richtlinien, Prozessen und Nachweisen
- kontinuierliche Verbesserung
- bedarfsgerechte Unterstützung interner Teams
DAS THINKaDO DELIVERY FRAMEWORK
Von der Analyse bis zur nachhaltigen Wirkung.
01 – ASSESS
VERSTEHEN
Wir analysieren Ausgangslage, Scope, Schutzbedarf, regulatorische Anforderungen, Sicherheitsrisiken, bestehenden Reifegrad und priorisierten Handlungsbedarf.
02 – DESIGN
GESTALTEN
Wir entwickeln Zielbild, Governance, Rollen, Risikoprozesse, Sicherheitskontrollen, Nachweisstrukturen und eine priorisierte Umsetzungsroadmap.
03 – INTEGRATE
VERBINDEN
Wir integrieren das Zielbild in vorhandene Prozesse, Systeme, Verantwortlichkeiten und Arbeitsweisen und verbinden Management, IT und Fachbereiche.
04 – DELIVER
UMSETZEN
Wir begleiten die priorisierten Maßnahmen, etablieren Richtlinien, Prozesse, Kontrollen und Nachweise und befähigen die beteiligten Rollen.
05 – SUSTAIN
VERSTETIGEN
Wir verankern Risikosteuerung, Monitoring, Managementreporting, Auditfähigkeit und kontinuierliche Verbesserung im laufenden Betrieb.
Klarheit statt Komplexität. Steuerbarkeit statt Zufall. Nachhaltige Wirkung statt Einzelmaßnahmen.
IHR MEHRWERT
Informationssicherheit
wird dort wertvoll,
wo sie Entscheidungen verbessert und Unternehmenswerte schützt.
Der Nutzen zeigt sich nicht in der Anzahl erstellter Richtlinien und Nachweise, sondern in transparenten Risiken, klaren Verantwortlichkeiten, wirksamen Kontrollen und einer Organisation, die Informationssicherheit verlässlich steuern kann.
01
RISIKEN STEUERBAR MACHEN
Klare Prioritäten und belastbare Managemententscheidungen.
02
COMPLIANCE NACHWEISEN
Auditfähige Strukturen statt kurzfristiger Nachweisaktionen.
03
VERANTWORTUNG KLÄREN
Verbindliche Rollen, Entscheidungs- und Eskalationswege.
04
SICHERHEIT WIRKSAM UMSETZEN
Kontrollen greifen organisatorisch, prozessual und technisch ineinander.
05
INTERNE TEAMS ENTLASTEN
Strukturierte Steuerung und bedarfsgerechte Unterstützung.
06
VERTRAUEN STÄRKEN
Mehr Sicherheit für Kunden, Partner und Unternehmensführung.
ZWEI SYSTEME - EIN GEMEINSAMES ZIEL
Sicherheit reduziert Risiken.
Resilienz sichert Handlungsfähigkeit.
secure360
secure360 reduziert Sicherheits- und Compliance-Risiken. Es schafft Schutz, klare Verantwortung, wirksame Kontrollen und belastbare Nachweise.
Kernfrage: Wie schützen und steuern wir Informationen, Systeme und Risiken?
resilience360
resilience360 begrenzt die Auswirkungen von Störungen. Es sichert die Aufrechterhaltung und Wiederherstellung kritischer Geschäfts- und Produktionsprozesse.
Kernfrage: Wie bleiben wir bei einer Störung liefer- und handlungsfähig?
secure360 reduziert die Eintrittswahrscheinlichkeit und beherrscht Sicherheitsrisiken. resilience360 begrenzt deren Auswirkungen und sichert die Wiederherstellung der Wertschöpfung.
WARUM THINKaDO?
Wir verbinden Managementanforderungen mit operativer Umsetzung.
- Management- und Umsetzungsperspektive aus einer Hand
- Erfahrung in Industrie, Automotive und regulierten Umfeldern
- Verbindung von Business, IT und Produktion
- Praxisnahe Umsetzung ohne unnötige Bürokratie
Fragen zu secure360
Was ist secure360?
secure360 ist die integrierte THINKaDO-Lösung für Informationssicherheit, Compliance und Governance. Sie verbindet Risiken, Rollen, Maßnahmen, Kontrollen und Nachweise zu einem steuerbaren Managementsystem.
Ist secure360 nur für Unternehmen geeignet, die eine Zertifizierung anstreben?
Nein. Eine Zertifizierung kann ein Anlass sein, ist aber keine Voraussetzung. secure360 eignet sich auch für Unternehmen, die ihre Risiken besser steuern, Kundenanfragen erfüllen oder Verantwortung und Sicherheitsmaßnahmen klarer organisieren wollen.
Können wir mit secure360 BASIC beginnen?
Ja. secure360 BASIC ist der empfohlene Einstieg. Das Assessment schafft Transparenz und liefert eine belastbare Entscheidungsgrundlage, ohne bereits eine umfassende Umsetzung vorwegzunehmen.
Berücksichtigt secure360 vorhandene Strukturen?
Ja. Bestehende Richtlinien, Prozesse, Systeme, Rollen und Nachweise werden aufgenommen und bewertet. Ziel ist nicht, funktionierende Strukturen zu ersetzen, sondern sie sinnvoll zu verbinden, Lücken zu schließen und ihre Wirksamkeit zu erhöhen.
Unterstützt THINKaDO auch bei der Umsetzung?
Ja. Secure360 reicht von der Standortbestimmung über Konzeption und Umsetzung bis zum dauerhaften Betrieb und zur Begleitung von Audits und Zertifizierungen.
Was unterscheidet secure360 von einem klassischen Security-Audit?
Ein Audit bewertet meist einen definierten Zustand zu einem bestimmten Zeitpunkt. secure360 schafft darüber hinaus die Governance-, Steuerungs- und Betriebsstrukturen, mit denen Informationssicherheit dauerhaft wirksam und nachweisbar wird.
Was unterscheidet secure360 von resilience360?
secure360 konzentriert sich auf Informationssicherheit, Compliance, Governance und Prävention. Resilience360 konzentriert sich auf Business Continuity, Notbetrieb, Krisenorganisation und Wiederanlauf.
Welche Standards und regulatorischen Anforderungen unterstützt secure360?
secure360 kann auf Anforderungen aus ISO 27001, TISAX, NIS2 und DORA sowie auf kundenspezifische Sicherheits- und Nachweisanforderungen ausgerichtet werden. Welche Anforderungen tatsächlich relevant sind, wird zu Beginn anhand der Organisation, Branche, Kundenbeziehungen und regulatorischen Einordnung festgelegt.
Wie hoch ist der interne Aufwand für die Einführung von secure360?
Der interne Aufwand richtet sich nach Ausgangslage, Zielsetzung und gewähltem Paket. Benötigt werden vor allem geeignete Ansprechpartner, vorhandene Dokumentationen und die Teilnahme an gezielten Interviews und Abstimmungen. THINKaDO übernimmt die Strukturierung, Analyse, Konzeption und Begleitung der Umsetzung, sodass die internen Teams fokussiert eingebunden und gezielt entlastet werden.
Kann secure360 unsere internen ISB-, CISO- oder Compliance-Verantwortlichen dauerhaft unterstützen?
Ja. Mit secure360 PREMIUM kann THINKaDO interne Verantwortliche dauerhaft ergänzen und beispielsweise bei ISMS-Betrieb, Risikosteuerung, Kontrollmonitoring, Nachweismanagement, Managementreporting und Auditvorbereitung unterstützen. Verantwortlichkeiten verbleiben transparent in der Organisation, während fehlende Kapazitäten und Spezialwissen bedarfsgerecht ergänzt werden.
secure360
Wie steuerbar ist Ihre Informationssicherheit wirklich?
Starten Sie mit secure360 BASIC und erhalten Sie Klarheit über Schutzbedarf, Sicherheits- und Compliance-Lücken, bestehende Verantwortlichkeiten, den aktuellen Reifegrad und priorisierten Handlungsbedarf.
In einem persönlichen Erstgespräch klären wir, welche regulatorischen und kundenspezifischen Anforderungen für Ihre Organisation relevant sind, wo aktuell der größte Handlungsdruck besteht, welcher Scope sinnvoll ist und wie ein pragmatischer Einstieg aussehen kann.
So viel Struktur wie nötig. So wenig Bürokratie wie möglich.
360