Bild KI generiert

INSIGHTS

September 2026 • Analyse

Analyse - IT-Risiken 2027:
Die größten Herausforderungen im Überblick

Eine Analyse aktueller und zukünftiger Bedrohungen und was Organisationen jetzt tun sollten.

Bilder KI-generiert

AUF EINEN BLICK

Warum IT-Risiken 2027 zur Managementaufgabe werden.

Cyberrisiken sind längst kein isoliertes IT-Problem mehr. Für Industrie- und Produktionsunternehmen berühren sie unmittelbar Produktionsfähigkeit, Liefertermine, Qualität, Know-How, Compliance und damit die wirtschaftliche Handlungsfähigkeit.

2027 treffen mehrere Entwicklungen gleichzeitig aufeinander: professionalisierte Cyberkriminalität, KI-gestützte Angriffe, verwundbare Lieferketten, Cloud- und Dienstleisterabhängigkeiten, historisch gewachsene IT- und OT-Landschaften sowie höhere regulatorische Anforderungen.
Welche IT-Risiken bedrohen unsere Wertschöpfungskette tatsächlich – und wie viel Sicherheit und Resilienz benötigen wir, um auch 2027 souverän handlungsfähig zu bleiben?

DIE AUSGANGSLAGE

Cyberrisiken werden zum Geschäftsrisiko.

Die Zahlen zeigen die wirtschaftliche Dimension. Laut Bitkom-Studie Wirtschaftsschutz 2025 beläuft sich der Schaden deutscher Unternehmen durch Diebstahl, Industriespionage und Sabotage auf rund 289 Milliarden Euro. 72 Prozent der befragten Unternehmen stuften die Bedrohungslage als hoch ein.

Auch ENISA bestätigt in ihrem Threat Landscape 2025: Ransomware bleibt die Bedrohung mit den größten Auswirkungen. Phishing war bei rund 60 Prozent der beobachteten Vorfälle der initiale Angriffsweg.

289
Mrd.€

Schaden deutscher Unternehmen

(Bitkom 2025)

72%

der Unternehmen sehen eine hohe Bedrohungslage

(Bitkom 2025)

60%

der Vorfälle beginnen mit Phishing

(Enisa 2025)

DIE SIEBEN ZENTRALEN IT-RISIKEN FÜR 2027

Die größten Herausforderungen im Überblick

Mehr als einzelne Risiken – ein komplexes Zusammenspiel.

01

Ransomware

Wertschöpfung in Gefahr

Ransomware wird professioneller und zielgerichteter – mit massiven Auswirkungen auf Produktion und Lieferfähigkeit.

02

IT und OT

Zusammen-wachsende Angriffsflächen

Die Vernetzung von IT und OT schafft Effizienz – aber auch neue Angriffspfade. Veraltete und schwer updatebare Systeme bleiben ein zentrales Risiko.

03

Lieferkette

Dritte werden zum Risiko

Dienstleister, Lieferanten und Plattformanbieter sind Teil der eigenen Angriffsfläche. Über kompromitierte Partner können Angriffe viele Unternehmen erreichen.

04

Künstliche Intelligenz

Neue Chance, neue Risiken

KI beschleunigt Angriffe und senkt Eintrittsbarrieren. Gleichzeitig entstehen neue Risiken durch die eigene Nutzung von KI-Systemen.

05

Identitäten

Der neue Sicherheits-perimeter

Mitarbeiter, Dienstleister und Maschinen-zugänge machen Identität zum zentralen Kontrollpunkt. Kompromittierte Zugangsdaten bleiben ein Hauptrisiko.

06

Regulierung

Mehr Verantwortung für das Management

Mit NIS2 steigen die Anforderungen an Risikomanagement, Meldepflichten und Governance. Sicherheit wird stärker zur Führungsaufgabe.

07

Transparenz

Das unterschätzte Risiko

Viele Unternehmen kennen ihre Systeme, Abhängigkeiten und Risiken nicht vollständig – und investieren dadurch oft nicht zielgerichtet.

WAS DAS FÜR DEN MITTELSTAND BEDEUTET

Risikoorientiert statt maximal.

Der industrielle Mittelstand kann keine Konzernstrukturen nachbauen – und muss es auch nicht. Entscheidend ist eine risikoorientierte Vorgehensweise: Kritische Wertschöpfung verstehen, Abhängigkeiten transparent machen, Risiken priorisieren und gezielt wirksame Maßnahmen umsetzen.

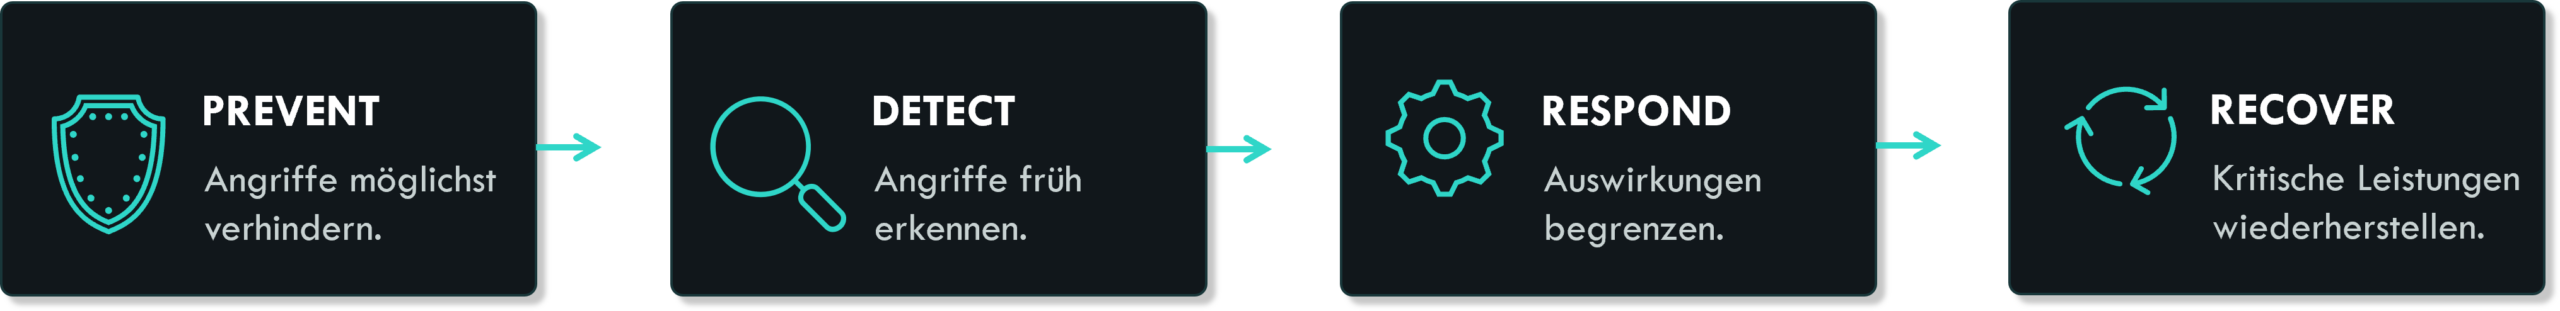
VON SCHUTZ ZU RESILIENZ

Vier Fähigkeiten für mehr Handlungsfähigkeit

100 % Sicherheit gibt es nicht.

Deshalb ist Resilienz entscheidend.

UNSER VERSTÄNDNIS

IT-Risikomanagement als Teil der Unternehmenssteuerung.

Für THINKaDO verbindet IT-Risikomanagement Cybersecurity, Governance, Compliance, Resilienz, Technologie und Menschen. Ziel ist keine maximale Sicherheit, sondern eine Organisation, die ihre wesentlichen Risiken kennt, bewusst entscheidet und auch unter veränderten Bedingungen handlungsfähig bleibt.

Cybersecurity muss nicht maximal sein.

Sie muss wirksam sein.

FAZIT

2027 braucht es weniger Aktionismus - und mehr Steuerbarkeit.

Die Bedrohungslage wird nicht einfacher. Doch die entscheidende Fähigkeit wird 2027 nicht darin bestehen, jeden Angriff zu verhindern. Sie wird darin bestehen, auch dann souverän handeln zu können, wenn etwas passiert.

Zukunftsfähigkeit entsteht durch die Fähigkeit, mit Risiken souverän umzugehen.

Wie gut kennen Sie Ihre entscheidenden
IT-Risiken 2027?

Gemeinsam schaffen wir Transparenz über kritische Prozesse, IT-/OT-Abhängigkeiten, Cyberrisiken und bestehende Schutzmaßnahmen – und leiten daraus eine pragmatische Roadmap für mehr Sicherheit, Steuerbarkeit und Resilienz ab.